Blog
Mantente actualizado con nuestros últimos artículos
Insights sobre cómo construir productos nativos de IA, lanzar rápido y escalar startups con inteligencia incorporada desde el día uno.
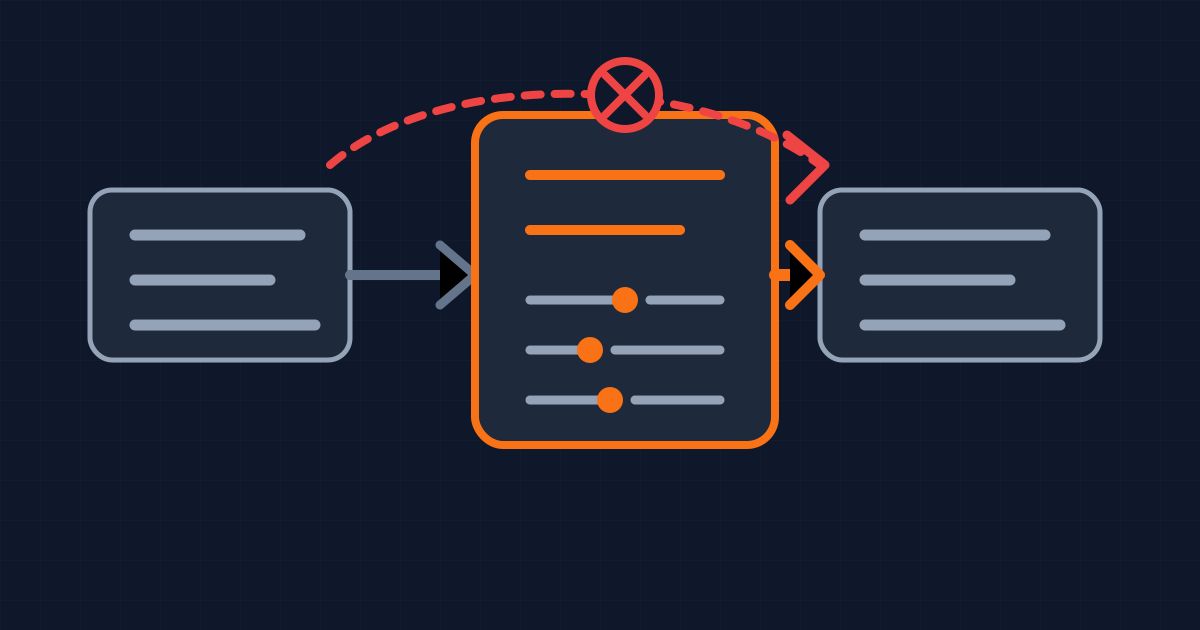
Los lockfiles de GitHub Actions hacen revisable el cambio de dependencias
El nuevo lockfile de workflows de GitHub fija las actions a commits revisados, registra la identidad del repositorio y cubre dependencias transitivas. El control solo funciona si el equipo trata sus cambios como código sensible de seguridad.
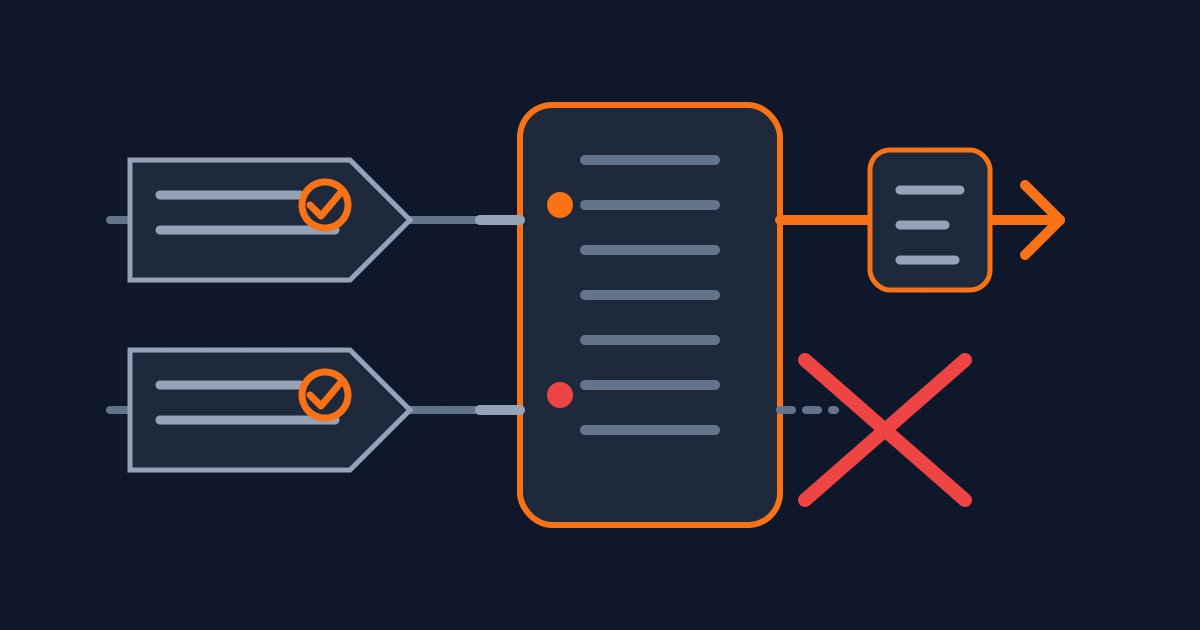
Una firma válida de webhook no detiene una repetición
HMAC demuestra que un payload de webhook vino de alguien que conoce el secreto. Evitar cargos, correos y permisos duplicados también requiere comprobar la vigencia, un registro atómico de eventos y lógica de negocio idempotente.
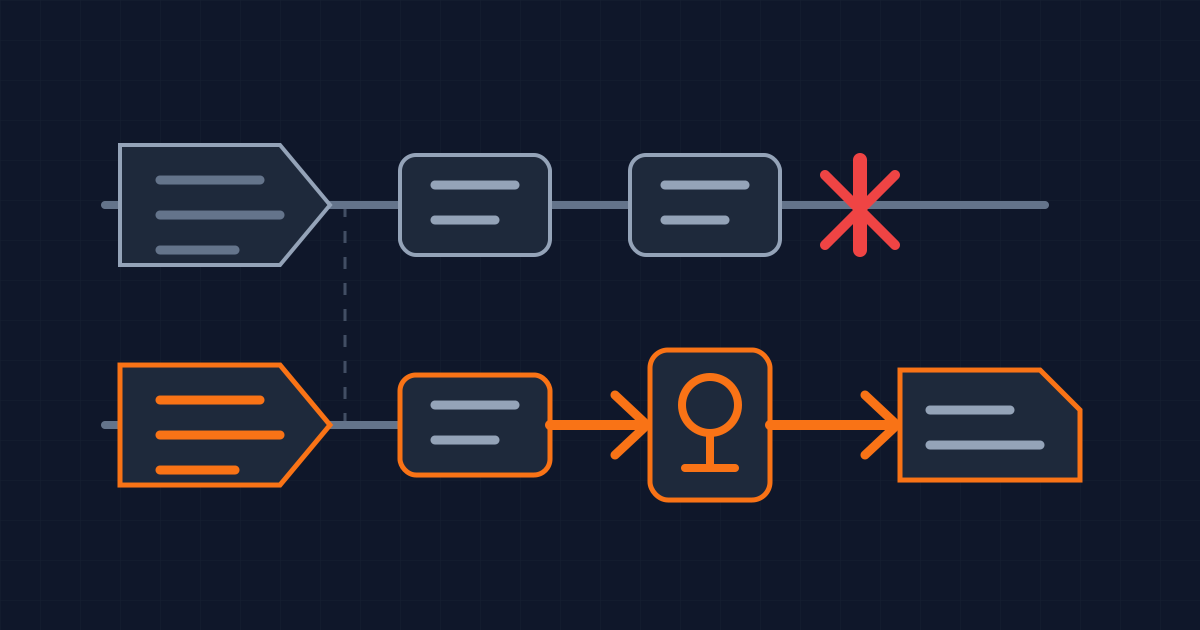
Un pull request no debería poder publicar tu paquete
Una ruta de lanzamiento segura separa las pruebas no confiables de pull requests del workflow que puede publicar. Usa credenciales de corta duración, permisos mínimos y una segunda barrera de lanzamiento.
El plazo europeo de 24 horas ya alcanza al software que entregaste
Las notificaciones del CRA son obligatorias desde el 11 de septiembre de 2026. Qué activa el plazo, cómo funciona la plataforma y dónde están los límites.
Suscríbete a nuestro newsletter para recibir actualizaciones e información sobre la industria y lo que hacemos.