El control debe actuar antes de que el código del paquete se ejecute
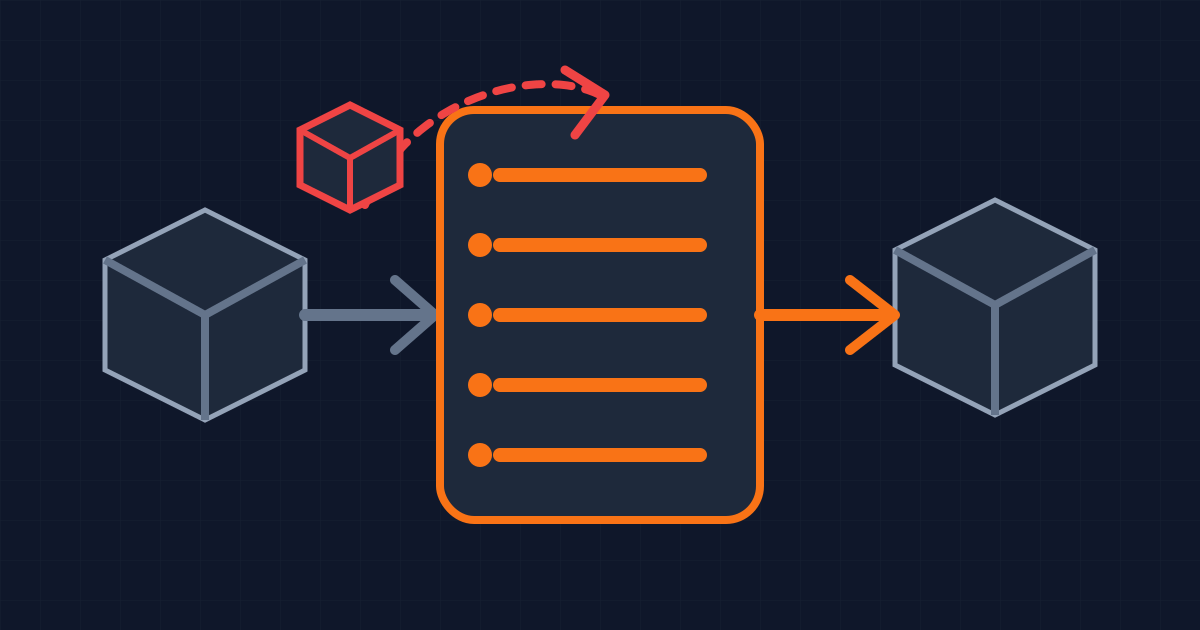
El 20 de octubre de 2026, GitHub lanzó su package firewall en public preview. Se ubica entre un cliente npm y el registro público, evalúa metadata y descargas según la política de la empresa, y bloquea una versión antes de la instalación cuando esa versión no cumple la política.
Esa ubicación importa. Los paquetes npm pueden definir scripts de ciclo de vida que se ejecutan durante la instalación. La documentación del ciclo de vida de npm incluye preinstall, install y postinstall entre las etapas activadas por npm install y npm ci. Por lo tanto, un runner de CI o un agente de programación que instala una versión no confiable puede ejecutar comandos controlados por el paquete antes de que alguien lo importe en el código de la aplicación.
El firewall cambia la ruta hacia ese momento. El package manager pide la metadata y el archivo del paquete al firewall en lugar de pedírselos directamente al registro público. Una decisión de política ocurre antes de que el archivo llegue al endpoint. Es un límite de seguridad útil, pero solo cuando cada instalación relevante sigue esa ruta.
Cinco señales se convierten en una decisión de política
La documentación de configuración de GitHub expone actualmente cinco controles.
Primero, puede bloquear paquetes con avisos activos de malware en GitHub Advisory Database. Está activado por defecto. Segundo, puede bloquear versiones afectadas por avisos de vulnerabilidad, con un umbral desde solo vulnerabilidades críticas hasta cualquier severidad. El umbral por defecto es crítico.
Tercero, puede bloquear una degradación de attestation. Si las versiones anteriores tenían attestations SLSA y la versión solicitada no las tiene, la falta de evidencia se convierte en un fallo de política. Una attestation aporta evidencia sobre cómo se creó un artefacto, no demuestra que su comportamiento sea seguro, pero una pérdida de provenance sin explicación sigue siendo una señal útil.
Cuarto, puede bloquear una versión de paquete que acaba de incorporar un install script. Eso no significa que cada script nuevo sea hostil. Significa que la versión obtuvo una ruta de ejecución de código que merece revisión antes de correr en la shell de un desarrollador, una sesión de agente o CI.
Quinto, puede exigir una edad mínima del paquete. El valor puede ser de 1 a 365 días, con 1 día por defecto, o 0 para desactivar el control. Un cooldown cambia frescura por tiempo de observación. No detecta malware por sí mismo, pero puede evitar que un build automatizado esté entre los primeros consumidores de una versión recién publicada.
Estas señales funcionan mejor juntas porque fallan de maneras diferentes. Los controles de avisos solo conocen lo que ya fue reportado. Los de attestation saben si desapareció evidencia, no si el artefacto es benigno. Un cooldown compra tiempo, pero también retrasa correcciones urgentes. La política combina señales imperfectas en una decisión aplicable al momento de instalar.
Enruta cada instalador y después prueba los bypasses
El despliegue no termina cuando un administrador activa los controles. Cada endpoint debe usar la URL del firewall como registro. GitHub documenta la configuración directa de npm y una ruta experimental mediante Artifactory. Si una imagen de CI, un script local de bootstrap o un contenedor de agente todavía apunta al registro público, esa ruta está fuera del límite.
Empieza con un inventario pequeño: máquinas de desarrollo, runners hospedados y propios, jobs de release, builders de previews, agentes de programación, etapas de build de contenedores y registros internos. Registra qué configuración define el registro para cada uno. Un .npmrc a nivel del repositorio no basta si otra capa puede sobrescribirlo.
La autenticación también necesita un diseño estrecho. GitHub indica que cada petición requiere un token de un usuario o bot que pertenezca a la empresa, pero ese token no necesita más permiso que acceso de solo lectura a repositorios públicos. Guárdalo en el almacén de secretos de la plataforma, no en un .npmrc enviado al repositorio, y asigna credenciales diferentes a contextos de automatización diferentes para que una filtración no se convierta en una identidad empresarial compartida.
Después demuestra el enrutamiento. Intenta instalar una versión más joven que el cooldown configurado. Confirma que el cliente reciba un bloqueo del firewall y un enlace de excepción. Repite la prueba desde cada clase de runner y desde una imagen de agente de programación. Un control que pasa el camino esperado pero deja abierta una ruta directa al registro es un cambio de documentación, no un límite aplicable.
Trata las excepciones como cambios de producción
Una política de bloqueo necesita un proceso de excepción porque los releases legítimos pueden parecer riesgosos. Una corrección de seguridad puede tener menos de un día. Un maintainer puede añadir un install script necesario. Un paquete puede dejar de producir una attestation mientras se repara su proceso de release.
GitHub devuelve una URL de solicitud de excepción en la salida de npm o CI. La solicitud identifica el repositorio, ecosistema, paquete, versión y motivo. Un administrador de empresa o security manager puede aprobar una versión o ampliar el rango, incluso a todas las versiones con *.
El valor por defecto seguro es la versión más limitada que desbloquee el trabajo. Exige un motivo vinculado a un build o incidente, asigna un responsable y revisa las excepciones amplias o antiguas con una frecuencia fija. Una excepción para todas las versiones elimina silenciosamente la señal futura que causó la primera revisión.
Mide el costo operativo durante la preview. Registra los bloqueos por control, el tiempo para aprobar una solicitud válida, los reincidentes y los fallos de ruta directa al registro. Esos números indican si el cooldown es usable y si los equipos están rodeando el control. También aportan una línea base antes de que GitHub introduzca precios medidos al llegar a disponibilidad general.
Lo que el firewall no cambia
Un paquete permitido no es un paquete seguro. Puede ser malicioso antes de que exista un aviso, vulnerable solo en tu uso o estar correctamente atestiguado desde una fuente comprometida. El firewall reduce un conjunto de riesgos al instalar. No revisa el código fuente ni demuestra el comportamiento en runtime.
Conserva versiones exactas en un lockfile enviado al repositorio. Revisa los cambios de dependencias. Usa los controles de install scripts de npm cuando tu versión los admita. Ejecuta las instalaciones con las credenciales y el acceso de red mínimos que necesite el build. Separa los jobs de build y release, para que una dependencia comprometida en un job de test no pueda publicar un paquete ni alterar producción.
La preview actual tiene tres límites prácticos: es para GitHub Enterprise Cloud, solo admite npm y su mecánica puede cambiar antes de la disponibilidad general. Es gratuita durante la preview y se espera que el precio futuro siga un modelo de uso medido.
La conclusión útil es más estrecha que "los paquetes son escaneados". Un package firewall ofrece un punto donde la edad de una dependencia, los avisos, los cambios de provenance y los install scripts nuevos pueden detener una instalación automatizada. El control se vuelve real cuando cada instalador pasa por él, cada excepción es revisable y el runner todavía asume que un paquete permitido puede ser hostil.
Escrito por Dandelion Labs